تراست ولت چگونه هک می شود؟ بررسی سناریوهای رایج سرقت ارز دیجیتال و راه های جلوگیری
خلاصه مقاله
راهنمای تشخیص تفاوت افشای کلید، مجوز مخرب، آلودگی دستگاه و انتقال اشتباه؛ همراه با بررسی شواهد تراکنش و اقدام مناسب برای هر سناریو.
آنچه معمولاً «هک تراست ولت» نامیده می شود، می تواند نتیجه افشای عبارت بازیابی، دسترسی به گوشی، امضای درخواست مخرب یا ارسال پول به آدرس اشتباه باشد. این اتفاق ها مسیر یکسانی ندارند و از روی کم شدن موجودی نمی توان علت را قطعی دانست. سابقه بلاکچین نشان می دهد چه دارایی ای جابه جا شده، اما معمولاً نمی گوید چه کسی پشت گوشی بوده یا عبارت بازیابی از کجا لو رفته است. برای جلوگیری از خسارت بیشتر، باید ابتدا نوع دسترسی مهاجم را تشخیص داد و سپس سراغ اقدام متناسب رفت.
اگر فقط یک دقیقه وقت دارید
- شناسه تراکنش (TXID) و شبکه را ثبت کنید.
- عبارت بازیابی را در هیچ فرم، چت یا سایت پشتیبانی وارد نکنید.
- کار حساس را روی دستگاه مشکوک ادامه ندهید.
- پیش از اقدام، تفاوت افشای کلید، مجوز مخرب و انتقال اشتباه را مشخص کنید.

برای انتخاب اقدام درست، ابتدا علت برداشت ناشناس را مشخص کنید.
در این راهنما می خوانید
عبارت بازیابی، کلید خصوصی و قفل گوشی چه فرقی دارند؟
عبارت بازیابی یا Seed Phrase مجموعه کلماتی است که می تواند کلیدهای کیف پول را دوباره بسازد. کسی که آن را دارد، ممکن است بدون گوشی شما کیف پول را روی دستگاه دیگری بازیابی کند. دامنه خطر می تواند چند حساب و چند شبکه وابسته به همان عبارت را دربر بگیرد؛ مبنای ساخت کلیدها از عبارت در مستندات Wallet Core توضیح داده شده است.
کلید خصوصی امکان امضای تراکنش برای آدرس های مرتبط با آن کلید را می دهد. افشای یک کلید الزاماً به معنی افشای تمام کلیدهای ساخته شده از عبارت بازیابی نیست؛ بااین حال همان کلید ممکن است در چند شبکه سازگار استفاده شده باشد.
رمز گوشی و PIN برنامه برای محدودکردن دسترسی محلی اند. تغییرشان نسخه ای از عبارت بازیابی را که قبلاً به دست دیگری رسیده، باطل نمی کند. اثر انگشت و Face ID هم روش بازکردن قفل اند، نه جایگزین عبارت بازیابی. جزئیات قفل و تأیید تراکنش را در راهنمای امنیت Trust Wallet ببینید.
اگر این اصطلاح ها برایتان تازه اند، توضیح عبارت بازیابی و نقش آن در کیف پول نقطه شروع مناسبی است.
اگر همین الان برداشت ناشناس دیده اید، از اینجا شروع کنید
اگر می دانید کلید افشا شده، نبود برداشت هنوز به معنی امن بودن نیست. در غیر این صورت، اول ببینید انتقال واقعاً روی شبکه ثبت شده یا فقط نمایش موجودی تغییر کرده است. این مسیر اولویت بررسی را نشان می دهد؛ یک نشانه، علت را قطعی نمی کند.
- می دانید عبارت یا کلید در اختیار دیگری قرار گرفته؟ موضوع را افشای کلید در نظر بگیرید و مسیر کیف پول امن با عبارت جدید را دنبال کنید.
- خروج تأییدشده روی زنجیره وجود ندارد؟ شبکه، آدرس و قرارداد توکن را بررسی کنید. پنهان شدن توکن یا مشکل نمایش هم ممکن است موجودی را تغییر دهد.
- علت روشن نیست و چند دارایی یا چند شبکه درگیرند؟ بررسی کلید، عبارت بازیابی و دسترسی به دستگاه در اولویت است. حتی یک کلید می تواند در چند شبکه سازگار استفاده شود؛ این الگو نشت تمام عبارت را ثابت نمی کند.
- فقط یک توکن خارج شده؟ مجوز خرج کردن آن توکن یا Allowance و قرارداد خرج کننده را بررسی کنید. این فقط یک احتمال است؛ فرد دارای کلید هم می تواند یک توکن را انتخاب کند.
- خودتان انتقال را امضا کرده اید، اما مقصد غلط بوده؟ منبع آدرس، تاریخچه و تغییر احتمالی کلیپ بورد را بررسی کنید. اشتباه در انتخاب مقصد هم باید بررسی شود.
اگر برداشت ادامه دارد، مستقیم به هفت اقدام فوری بروید. هنگام احتمال برداشت خودکار، برای کارمزد پول تازه نفرستید.
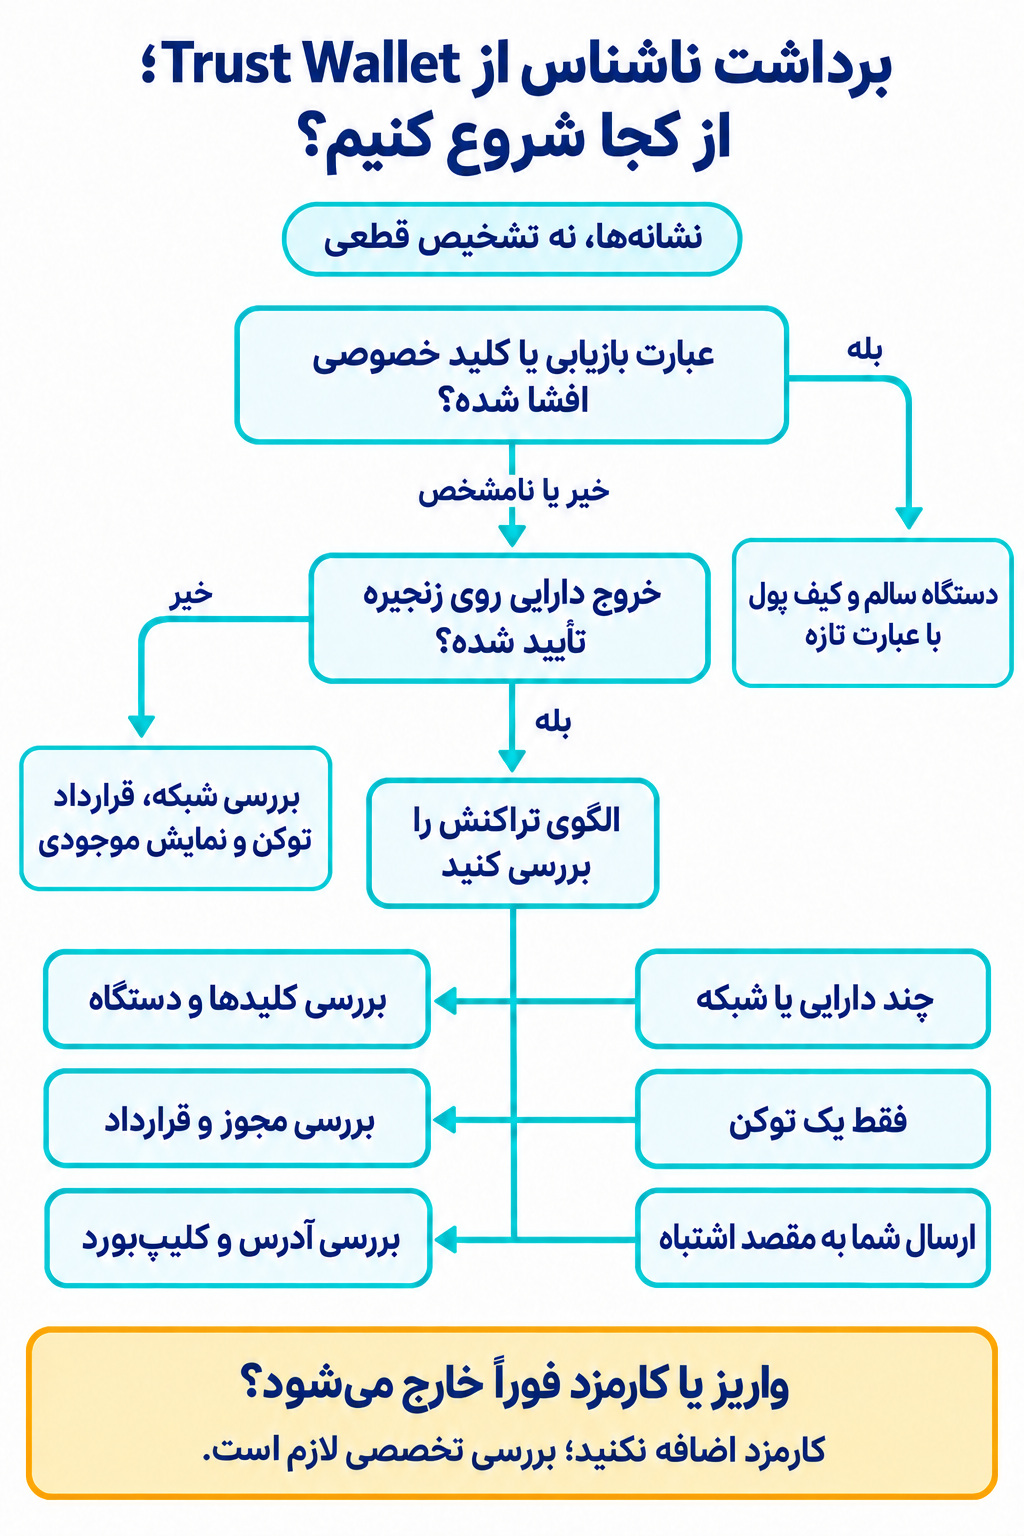
برای تشخیص علت خالی شدن Trust Wallet ابتدا نوع تراکنش و دامنه دارایی های درگیر را بررسی کنید.
آیا ممکن است مشکل از خود تراست ولت باشد؟
بله؛ نرم افزار کیف پول نیز می تواند نقص امنیتی داشته باشد. اما خروج غیرمنتظره دارایی به تنهایی اثبات نمی کند که برنامه رسمی آسیب پذیر بوده است. باید نسخه، منبع نصب، زمان ساخت کیف پول و اطلاعیه فنی مربوط بررسی شود.
نمونه مشخص، رخداد افزونه مرورگر نسخه ۲.۶۸ است. طبق اطلاعیه رسمی، نسخه مخرب در ۲۴ دسامبر ۲۰۲۵ منتشر شد و کاربرانی را درگیر کرد که از ۲۴ دسامبر تا پیش از ساعت ۱۱:۰۰ UTC روز ۲۶ دسامبر آن نسخه را باز کرده و وارد آن شده بودند. این دامنه شامل کاربران صرفاً موبایل یا نسخه های دیگر افزونه در آن بازه نبود. چنین رخدادی را نباید به همه نسخه ها یا هر برداشت ناشناس تعمیم داد.
از سوی دیگر، برنامه جعلی با نام Trust Wallet، گوشی آلوده یا مجوزی که کاربر به قرارداد مخرب داده، سه مسئله متفاوت اند. در دو مورد آخر حتی ممکن است برنامه رسمی دقیقاً همان درخواستی را اجرا کرده باشد که به آن رسیده است.
۱۴ سناریوی سرقت در پنج مسیر اصلی
برای دنبال کردن سناریوها، از این پنج دسته شروع کنید. بعضی رخدادها چند دسته را به هم وصل می کنند؛ مثلاً یک صفحه فیشینگ ممکن است عبارت بازیابی بگیرد یا شما را به امضای مجوز مخرب برساند.
- ۱. عبارت بازیابی و کلید خصوصی
- ۲. دسترسی به دستگاه
- ۳. فیشینگ و برنامه های جعلی
- ۴. امضا و مجوز مخرب
- ۵. دست کاری آدرس و مقصد اشتباه

این پنج دسته، مسیرهای متفاوت خطر را نشان می دهند؛ هرکدام به بررسی جداگانه نیاز دارد.
دسته ۱: عبارت بازیابی و کلید خصوصی
سناریو ۱: لو رفتن عبارت بازیابی یا کلید خصوصی
اگر شخص دیگری عبارت بازیابی را ببیند یا نسخه ای از آن داشته باشد، می تواند اختیار امضا را بیرون از گوشی شما به دست بیاورد. برداشت از چند دارایی یا چند شبکه، بدون درخواست تازه روی گوشی، با این سناریو سازگار است. البته این الگو به تنهایی افشای عبارت را ثابت نمی کند.
اگر افشا معلوم است یا شواهد جدی دارید، اقدام مربوط به افشای کلید را انجام دهید. تغییر PIN یا واردکردن همان عبارت در نصب تازه، دسترسی قبلی را باطل نمی کند. نسخه پشتیبان را دور از دسترس دیگران و در جایی قابل بازیابی نگه دارید.
سناریو ۲: عکس عبارت بازیابی در گالری، فضای ابری یا پیام رسان
اسکرین شات، یادداشت ساده، ایمیل و پیام حاوی کلمات، مسیرهای اضافی دسترسی ایجاد می کنند. همگام سازی گالری یا ورود فرد دیگری به حساب ابری می تواند همان اطلاعات حساس را در اختیار او بگذارد. هشدار ورود ناشناس یا اشتراک گذاری ناخواسته فایل، سرنخ مهمی است؛ بلاکچین محل نشت را نشان نمی دهد.
اگر احتمال می دهید نسخه خوانا دیده شده، حذف عکس به تنهایی کافی نیست؛ آن عبارت را در معرض افشا در نظر بگیرید و هم زمان حساب مربوط را امن کنید. پشتیبان ابری رمزگذاری شده رسمی با عکس معمولی تفاوت دارد؛ امنیت حساب ابری و روش رمزگذاری همچنان مهم است. وجود این قابلیت مجوزی برای فرستادن کلمات به ایمیل یا چت نیست.
سناریو ۳: واردکردن عبارت بازیابی در کیف پول ناشناس
عبارت بازیابی محدود به نام یک اپلیکیشن نیست. واردکردن آن در کیف پول سازگار می تواند همان حساب ها را بازسازی کند؛ بنابراین برنامه ای که برای «بررسی موجودی»، «نجات ارز» یا امکانات ویژه آن را می خواهد، ممکن است دسترسی گسترده بگیرد.
اگر اعتبار برنامه روشن نیست، عبارت واردشده را در معرض خطر بدانید و اقدام مربوط به افشای کلید را بررسی کنید. پاک کردن برنامه نسخه احتمالی مهاجم را حذف نمی کند. برای آزمودن نرم افزار جدید از کیف پولی جدا و کم موجودی استفاده کنید و عبارت اصلی را وارد نکنید. راهنمای مقابله با فیشینگ Trezor نیز درباره گرفتن اطلاعات پشتیبان از مسیرهای جعلی هشدار می دهد.
Seed Phrase لو رفته؟
رمز تازه، عبارت قبلی را باطل نمی کند. برای محدودکردن خطر، اقدام افشای کلید را دنبال کنید؛ نصب دوباره برنامه کافی نیست.
دسته ۲: دسترسی به دستگاه
سناریو ۴: بدافزار یا ابزار کنترل از راه دور روی دستگاه
میزان خطر به دسترسی هایی بستگی دارد که بدافزار روی دستگاه گرفته است. ممکن است صفحه را ببیند، ورودی ها را ثبت کند، درخواست ها را دست کاری کند یا از دسترسی های حساس سوءاستفاده کند. نصب برنامه ناشناس، فعال شدن کنترل از راه دور یا مجوزهای غیرمنتظره سرنخ اند؛ داغ شدن گوشی به تنهایی مدرک آلودگی نیست.
برای ساخت کیف پول تازه یا تغییر رمزهای مهم از دستگاه مشکوک استفاده نکنید. بررسی دستگاه و حساب های مرتبط باید جداگانه انجام شود. اگر کنترل فعال از راه دور را می بینید، قطع آن ارتباط می تواند مفید باشد؛ اما قطع اینترنت، کلید لو رفته یا مجوز ثبت شده روی زنجیره را باطل نمی کند. راهنمای رسمی گوگل برای بدافزار در اندروید به بررسی برنامه های مضر و به روزرسانی اشاره می کند. به روزرسانی سیستم و پرهیز از نصب ناشناس، بخشی از پیشگیری است.
سناریو ۵: دسترسی فیزیکی به گوشی باز
فردی که گوشی و برنامه باز را در اختیار دارد، بسته به تنظیمات تأیید و قفل می تواند درخواست انتقال ثبت کند یا به اطلاعات حساس برسد. گم شدن گوشی در حالت باز یا مشاهده فعالیت در زمان دسترسی شخص دیگر، سرنخ است. گستره خطر به این بستگی دارد که فقط انتقال انجام شده یا کلمات هم دیده شده اند.
از دستگاه دیگری دسترسی حساب های مرتبط و امکانات رسمی قفل از راه دور را بررسی کنید. اگر احتمال مشاهده عبارت بازیابی وجود دارد، تغییر PIN کافی نیست. قفل خودکار کوتاه، قفل جداگانه برنامه و ندادن گوشی باز به دیگران، این مسیر را محدود می کند.
سناریو ۶: یکسان بودن رمز گوشی و PIN تراست ولت
اگر کسی رمز گوشی را بداند و همان رمز در برنامه هم استفاده شده باشد، دو مانع عملاً به یک مانع تبدیل می شوند. بااین حال دانستن PIN به تنهایی معمولاً امکان بازیابی کیف پول روی گوشی دیگری را نمی دهد؛ دسترسی به دستگاه یا مسیر دیگری هم لازم است.
رمزها را مستقل کنید و پس از دسترسی مشکوک، تراکنش ها و احتمال مشاهده کلمات را بررسی کنید. اگر فقط رمز افشا شده و دستگاه و عبارت در اختیار دیگری نبوده اند، نمی توان از همین موضوع نتیجه گرفت دارایی سرقت شده است. برای پیشگیری، رمزی انتخاب کنید که قابل حدس نباشد و در سرویس های دیگر تکرار نشود.
دسته ۳: فیشینگ و برنامه های جعلی
سناریو ۷: واردکردن کلمات در فرم، ربات یا پشتیبانی جعلی
پیام هایی مثل «همگام سازی کیف پول»، «رفع محدودیت» یا «دریافت ایردراپ» ممکن است شما را به فرم واردکردن عبارت بازیابی ببرند. با ارسال کلمات، دسترسی گسترده به کیف پول واگذار می شود؛ حتی اگر سایت بعداً خطا بدهد یا جایزه ای نمایش ندهد.
در این حالت منتظر اولین برداشت نمانید؛ مسیر اقدام پس از افشای عبارت را دنبال کنید. برای دریافت ارز یا پیگیری تراکنش، پشتیبانی به عبارت بازیابی نیاز ندارد. لینک پشتیبانی را از وب سایت رسمی باز کنید، نه از پاسخ ناشناس زیر پست یا پیام خصوصی.
سناریو ۸: نصب نسخه جعلی تراست ولت
برنامه تقلیدی می تواند کلمات واردشده، عبارت تازه تولیدشده یا درخواست های شما را به سازنده اش منتقل کند. لوگو، نام و حتی ظاهر مشابه، اصالت را ثابت نمی کنند. نصب از فایل ارسالی، تبلیغ مشکوک یا صفحه ای با ناشر متفاوت، دلیل بررسی دقیق تر است.
دارایی های وابسته به عبارتی که در چنین برنامه ای ساخته یا وارد شده اند، ممکن است در خطر باشند. با همان برنامه انتقال آزمایشی انجام ندهید؛ از دستگاه مطمئن و مسیر دانلود رسمی Trust Wallet شروع کنید و عبارت تازه بسازید. برای پیشگیری، مطابق راهنمای شناسایی برنامه جعلی، لینک فروشگاه را از سایت رسمی بگیرید و ناشر را هم بررسی کنید.
سناریو ۹: توکن یا NFT ناشناس با لینک جایزه
نمایش یک توکن ناشناس در کیف پول، به تنهایی اثبات نفوذ نیست. تله ممکن است در لینک توضیحات آن باشد: برای «فروش جایزه» یا «دریافت پاداش» به سایتی بروید و عبارت یا مجوز بدهید. دامنه خطر از همان اقدام بعدی ناشی می شود.
توکن مشکوک را پنهان کنید و برای حذف آن به سایت درج شده در پیام نروید. اگر فقط آن را دریافت کرده اید، لازم نیست برای «پاک سازی» تراکنش بفرستید. اگر امضا یا کلمات داده اید، اقدام متناسب با همان دسترسی را انجام دهید. تفاوت دریافت ناخواسته با تعامل خطرناک در راهنمای توکن های ایردراپ کلاهبرداری توضیح داده شده است.
سناریو ۱۰: اتصال به dApp یا صفحه اتصال جعلی
طبق توضیح اتصال کیف پول در Etherscan، اتصال معمول به تنهایی اجازه انتقال نمی دهد. در اتصال استاندارد، سایت معمولاً آدرس عمومی و راه ارسال درخواست به کیف پول را دریافت می کند. این اتصال به خودی خود معادل تحویل عبارت بازیابی یا مجوز برداشت همه دارایی ها نیست. خطر وقتی شکل می گیرد که سایت جعلی درخواست امضا، تراکنش یا واردکردن کلمات را پشت ظاهر آشنا پنهان کند.
نشست مشکوک را قطع کنید، سپس ببینید چه چیزی واقعاً تأیید شده است. قطع اتصال با لغو مجوز تفاوت دارد؛ allowance روی زنجیره ممکن است همچنان باقی بماند. آدرس سایت را از منبع اصلی بگیرید و هر درخواست بعد از اتصال را جداگانه بخوانید.
دسته ۴: امضا و مجوز مخرب
سناریو ۱۱: امضای پیام یا تراکنش مخرب
درخواست امضا همیشه انتقال ساده نیست. ممکن است شما ارسال دارایی، یک دستور قراردادی یا اجازه ای قابل استفاده در آینده را تأیید کنید. طبق راهنمای فیشینگ امضا، بعضی امضاها خارج از زنجیره و بدون کارمزد گرفته می شوند؛ بنابراین نبود برداشت فوری، نشانه بی خطر بودن نیست.
دارایی در معرض خطر به متن امضا، قرارداد و اختیارات درخواستی بستگی دارد. جزئیات درخواست و سایت را حفظ کنید و امضای بیشتری ندهید. اقدام اصلاحی ممکن است لغو مجوز، باطل کردن یک سفارش در پروتکل مربوط یا انتقال دارایی باشد؛ یک دکمه عمومی برای بی اثرکردن همه امضاها وجود ندارد. درخواست ناخوانا یا نامفهوم را تأیید نکنید.
سناریو ۱۲: مجوز خرج کردن توکن یا Allowance
تأیید مجوز یا Approval معمولاً با دکمه Approve انجام می شود. وقتی برای یک قرارداد مجوز صادر می کنید، ممکن است اجازه برداشت مقدار معینی از یک توکن را به آن بدهید. در مدل معمول ERC-20، این اختیار به توکن، مالک و خرج کننده مشخص مربوط است. مجوز نامحدود می تواند موجودی فعلی و واریزهای بعدی همان توکن را در معرض خطر بگذارد؛ به خودی خود مجوز همه دارایی ها نیست.
خروج یک توکن پس از تعامل با قرارداد ناشناس، دلیل بررسی allowance است. مجوز مشکوک را روی همان شبکه لغو کنید و نتیجه را بررسی کنید. طبق راهنمای محدودکردن سقف مجوز، بهتر است مقدار لازم را تأیید کنید. مجوزهای NFT یا سازوکارهای امضامحور می توانند دامنه دیگری داشته باشند؛ نام «Approve» به تنهایی کافی نیست.

افشای کلیدها و مجوز توکن یکسان نیستند؛ اقدام حفاظتی باید با سناریوی واقعی هماهنگ باشد.
فقط یک Token خارج شده؟
مجوز همان توکن و قرارداد خرج کننده را روی همان شبکه بررسی کنید. تک توکنی بودن سرنخ است، نه اثبات سرقت از مسیر مجوز.
دسته ۵: دست کاری آدرس و مقصد اشتباه
سناریو ۱۳: مسموم سازی تاریخچه آدرس ها یا Address Poisoning
مهاجم تراکنشی کوچک یا ظاهراً بی ارزش می سازد تا آدرسی شبیه مقصد آشنا وارد تاریخچه شود. اگر بار بعد آدرس را از تاریخچه بردارید، ممکن است خودتان انتقال به مقصد اشتباه را امضا کنید. در این سناریو لزوماً کلید یا کنترل کیف پول واگذار نشده است.
نشانه مهم، تفاوت آدرس مقصد انتقال با آدرسی است که گیرنده واقعاً ارائه کرده بود. طبق راهنمای مسموم سازی آدرس، دریافت چنین تراکنشی به تنهایی کیف پول را در اختیار فرستنده نمی گذارد. اگر انتقال انجام شده، TXID و مقصد را حفظ و مسیر گزارش را دنبال کنید. برای پیشگیری، مقصد را از منبع اصلی بگیرید و تمام آدرس را مقایسه کنید؛ چند نویسه اول و آخر کافی نیست.
سناریو ۱۴: تغییر آدرس در کلیپ بورد
در این حالت آدرس درست را کپی می کنید، اما بدافزار هنگام جای گذاری آن را عوض می کند. دارایی همان انتقال به مقصد جایگزین می رود؛ این رفتار به تنهایی اثبات نشت عبارت بازیابی نیست، هرچند آلودگی دستگاه می تواند خطرهای بیشتری داشته باشد.
اگر آدرس بعد از جای گذاری تغییر کرد، ارسال را متوقف کنید و بررسی را روی دستگاه سالم ادامه دهید. راهنمای نمایشگر مطمئن Trezor بر بررسی آدرس نهایی روی خود دستگاه تأکید دارد. در کیف پول نرم افزاری هم مقصد تأیید نهایی را با منبع معتبر مقایسه کنید، نه فقط متنی که ابتدا کپی کرده اید.
آدرس مقصد اشتباه بوده؟
آدرس تأییدشده را با آدرسی که گیرنده واقعاً داده مقایسه کنید. TXID را نگه دارید؛ Revoke انتقال قبلی به مقصد اشتباه را برنمی گرداند.
چه دسترسی ای ایجاد شده و چه چیزی در خطر است؟
این جدول برای انتخاب بررسی بعدی است. سرنخ ها جای بررسی تراکنش و دستگاه را نمی گیرند.
| سناریو | دسترسی ایجادشده | دامنه خطر | سرنخ | اقدام اول |
|---|---|---|---|---|
| افشای عبارت بازیابی | بازسازی کلیدها | حساب ها و شبکه های وابسته | افشای معلوم یا خروج های چندگانه | عبارت جدید روی دستگاه مطمئن |
| افشای کلید خصوصی | اختیار امضای کلید | آدرس های وابسته، گاهی چند شبکه | خروج بی اطلاع مالک | انتقال دارایی مرتبط به کیف پول امن |
| مجوز توکن | خرج کردن در سقف مجوز | توکن، خرج کننده و شبکه مشخص | قرارداد ناشناس و خروج توکن | بررسی و لغو همان مجوز |
| امضای مخرب | اختیار مندرج در امضا | وابسته به متن و پروتکل | امضای نامفهوم یا سایت جعلی | بررسی امضا و راه بی اثرکردن آن |
| فریب یا تغییر آدرس | ارسالِ تأییدشده به مقصد غلط | مبلغ انتقال؛ احتمال آلودگی دستگاه | تفاوت مقصد نهایی با گیرنده | حفظ TXID و بررسی منبع آدرس |
| دسترسی به دستگاه | دسترسی محلی یا کنترل از راه دور | انتقال و احتمال افشای کلمات | گوشی باز، کنترل یا مجوز غیرمنتظره | ادامه بررسی روی دستگاه مطمئن |
از روی تراکنش ها چه چیزی می توان فهمید؟
ابتدا شبکه را مشخص کنید و آدرس را در مرورگر همان شبکه ببینید. کم شدن موجودی نمایشی می تواند به شبکه انتخاب شده، پنهان شدن توکن یا مشکل نمایش هم مربوط باشد. برای آشنایی با مراحل جست وجو، راهنمای پیگیری انتقال تتر با شناسه تراکنش را ببینید.
بررسی ساده: این اطلاعات را یادداشت کنید
- شبکه و TXID: شناسه تراکنش را در مرورگر همان شبکه جست وجو کنید؛ TXID رمز یا عبارت بازیابی نیست.
- مبدأ و مقصد یا From و To: آدرس های تراکنش را ثبت کنید. اگر مقصد قرارداد باشد، ممکن است گیرنده نهایی توکن جای دیگری نمایش داده شود.
- دارایی و مقدار: نام توکن، آدرس قرارداد و مقدار جابه جاشده را تطبیق دهید. نماد یکسان، توکن یکسان را تضمین نمی کند.
- زمان و وضعیت: ساعت با منطقه زمانی، موفق یا ناموفق بودن و تعداد تأییدها را بنویسید. تأییدها معمولاً به بلوک حاوی تراکنش و بلوک های پس از آن مربوط اند؛ معیار نهایی شدن در شبکه ها فرق دارد.
بررسی دقیق تر: اگر با قرارداد سروکار دارید
تعامل با قرارداد یا Contract Interaction یعنی تراکنش، دستوری را در یک قرارداد اجرا کرده است. باید دید آن دستور انتقال بوده، مجوز داده یا کار دیگری کرده است.
Token Transfers جابه جایی توکن را نشان می دهد. From در این بخش ممکن است حسابی باشد که موجودی اش کم شده، نه آغازکننده تراکنش اصلی. قرارداد دارای مجوز می تواند از موجودی مالک برداشت کند؛ این سطر ثابت نمی کند مالک همان لحظه انتقال را امضا کرده است.
Approval ایجاد یا تغییر مجوز خرج کردن است و با خود انتقال فرق دارد. قرارداد خرج کننده، توکن و مقدار مجاز را بررسی کنید.
تراکنش داخلی یا Internal Transaction و رد اجرای قرارداد یا Trace حرکت ارزش و فراخوانی های درون اجرای قرارداد را روشن تر می کنند. طبق توضیح تراکنش های داخلی، هر مورد الزاماً تراکنش مستقل با امضای جدا نیست.
کارمزد هزینه اجرای تراکنش است؛ به تنهایی هویت فرد یا رضایت صاحب کیف پول را ثابت نمی کند. تراکنش ناموفق هم ممکن است کارمزد مصرف کرده باشد، بدون انجام انتقال مورد انتظار.
تفکیک زبانه های انتقال و تعامل را در راهنمای صفحه آدرس Etherscan ببینید. ساختار اطلاعات تراکنش نیز در مستندات تراکنش اتریوم توضیح داده شده است. برچسب مرورگر ابزار بررسی است؛ نام یک صرافی یا قرارداد در صفحه، بدون تأیید بیشتر برای انتساب سرقت به یک شخص کافی نیست.
اتریوم، BNB Smart Chain و ترون را جدا بررسی کنید
اتریوم و BNB Smart Chain هر دو از خانواده شبکه های سازگار با EVM هستند، اما سوابق و مجوزهایشان مستقل است. لغو مجوز USDT روی اتریوم، مجوز همان نماد روی BNB Smart Chain را لغو نمی کند. یکسان بودن ظاهر آدرس هم شبکه را مشخص نمی کند.
در ترون نیز توکن های TRC20 می توانند مجوز قرارداد داشته باشند. راهنمای رسمی TRONSCAN بررسی و لغو مجوز را در فهرست تأییدهای حساب توضیح می دهد. عملیات آن از منابع Bandwidth و Energy استفاده می کند و بسته به منابع در دسترس، ممکن است هزینه TRX داشته باشد.
تغییر Owner/Active Permission در TRON چیست؟
در ترون، Owner اختیار مالک حساب است و Active مجموعه ای از اختیارات تعریف شده برای انجام عملیات. جزئیات این سطح دسترسی در راهنمای مجوزهای حساب ترون آمده است. اگر کلید یا اختیار ناشناسی در این بخش دیده شود، باید جداگانه بررسی شود. تغییر این اختیارات را نباید با allowance یک توکن اشتباه گرفت؛ ممکن است روی کنترل حساب و امکان اقدام اصلاحی اثر بگذارد. برای شناخت شبکه، مطلب تتر TRC20 روی ترون را بخوانید.
مثال فرضی: سه خروج بعد از ساعت ۰۵:۱۲
فرض کنید در یک نمونه کاملاً ساختگی، ساعت ۰۵:۱۲ یک خروج USDT روی اتریوم ثبت شده است. چند دقیقه بعد ETH همان حساب و سپس دارایی شبکه دیگری نیز خارج می شود. هیچ آدرس یا پرونده واقعی در این مثال وجود ندارد.
داده قابل مشاهده: شبکه، زمان، مقدار، مقصد و موفق بودن هر انتقال، اگر در مرورگر تأیید شوند. شاهد تکمیلی: سابقه مجوزها، نوع فراخوانی قرارداد و اینکه کاربر قبلاً چه درخواست هایی را پذیرفته است. فرضیه: خروج در چند شبکه می تواند بررسی افشای عبارت یا دسترسی گسترده به دستگاه را در اولویت بگذارد؛ هنوز ثابت نمی کند کلمات در فضای ابری بوده اند. حتی یک کلید خصوصی هم ممکن است آدرس متناظر را در چند شبکه سازگار کنترل کند؛ پس چندشبکه ای بودن به تنهایی نشت تمام عبارت را اثبات نمی کند.
اگر فقط USDT خارج شده باشد، بررسی allowance منطقی است، اما مهاجم دارای کلید هم می تواند فقط یک توکن را بردارد. اگر کاربر خودش انتقال را تأیید کرده و مقصد با گیرنده موردنظر فرق دارد، مسموم سازی آدرس یا دست کاری کلیپ بورد باید بررسی شود.
هفت اقدام بعد از برداشت مشکوک
ابتدا شواهد را ثبت کنید و بررسی را با دستگاه سالم ادامه دهید؛ اقدام بعدی به تشخیص سناریو بستگی دارد.
کارهایی را انجام دهید که دسترسی خطرناک را محدود می کنند. همه این مراحل برای هر پرونده لازم نیست؛ اقدام مربوط به مجوز با اقدام پس از افشای کلید فرق دارد.
- شناسه ها را ثبت کنید. TXID، شبکه، آدرس ها، نام و قرارداد توکن، مقدار و زمان با منطقه زمانی را نگه دارید.
- از dApp مشکوک خارج شوید و امضای تازه ندهید. نشست را قطع کنید، اما آن را معادل لغو مجوز روی زنجیره ندانید.
- اگر دستگاه مشکوک است، کار حساس را روی آن ادامه ندهید. برای ساخت کیف پول تازه یا امن کردن حساب های مرتبط از دستگاه مطمئن استفاده کنید.
- اگر عبارت یا کلید افشا شده، کیف پولی با عبارت کاملاً جدید بسازید. اگر نشانه برداشت خودکار ندارید و هنوز اختیار ارسال دارید، شبکه و مقصد تازه را بررسی و باقی مانده را منتقل کنید. نصب دوباره برنامه، بازیابی عبارت قبلی یا افزودن حساب زیر همان عبارت، کلیدهای قبلی را باطل نمی کند.
- اگر مسئله مجوز مشکوک است، همان مجوز را روی همان شبکه لغو کنید. توکن و قرارداد خرج کننده را تطبیق دهید و موفقیت لغو را بررسی کنید. Revoke افشای کلید یا برداشت قبلی را جبران نمی کند.
- اگر مقصد به صرافی شناخته شده می رسد، گزارش بدهید. TXID و مدارک را از کانال رسمی به پشتیبانی یا واحد رسیدگی آن سرویس ارائه کنید و در صورت نیاز مسیر قانونی مربوط را دنبال کنید. اقدام سرویس یا بازگشت وجه تضمین شده نیست.
- شواهد را حفظ کنید و بعد درباره حذف یا بازنشانی تصمیم بگیرید. نشانی سایت، پیام ها و تصویرهای مرتبط با رخداد را نگه دارید؛ عبارت بازیابی در گزارش یا اسکرین شات نباشد. پیش از حذف برنامه، از داشتن نسخه پشتیبان امن و از دست نرفتن دسترسی خود مطمئن شوید. این احتیاط مجوز ادامه کار حساس روی دستگاه آلوده نیست.
هر واریز جدید سریع خارج می شود؟
ممکن است ربات برداشت خودکار یا Sweeper فعال باشد؛ یعنی برنامه ای که واریز تازه را سریع خارج می کند. اگر به آن مشکوکید، برای کارمزد پول تازه به همان کیف پول نفرستید. حتی یک واریز ETH، BNB یا TRX هم ممکن است از دست برود. پیش از تلاش بعدی، بررسی تخصصی لازم است.
راهنمای برداشت خودکار همین خطر را توضیح می دهد؛ راه حل این وضعیت، تکرار واریز کارمزد نیست.
راهنمای رسیدگی به برداشت غیرمجاز نیز بر تشخیص دسترسی و محافظت از باقی مانده دارایی تأکید دارد.
لغو مجوز دقیقاً چه کمکی می کند؟
لغو مجوز وقتی مفید است که دسترسی مهاجم از همان allowance آمده باشد و شما هنوز بتوانید تغییر را ثبت کنید. بعد از لغو، وضعیت مجوز همان توکن و همان شبکه را دوباره ببینید. شبکه نامرتبط یا تراکنش ناموفق، دسترسی را از بین نمی برد.
راهنمای رسمی بخش Approvals تراست ولت امکان بازبینی و لغو مجوزها را توضیح می دهد. اول مطمئن شوید ابزار لغو مجوز، همان شبکه ای را بررسی می کند که توکن روی آن است. اگر بخش Approvals در نسخه شما نمایش داده می شود، پوشش شبکه اش را هم بررسی کنید؛ نبودن یک مجوز در یک ابزار، اثبات نبود هیچ دسترسی خطرناکی نیست.
اگر کلید خصوصی افشا شده باشد، مهاجم ممکن است مجوز تازه صادر کند یا انتقال مستقیم بفرستد. بعضی مجوزهای امضاشده نیز سازوکار خاص دارند؛ برای نمونه، استاندارد Permit، یعنی روشی برای دادن مجوز خرج کردن با امضا، اجازه می دهد مجوز بدون همان تراکنش معمول Approve شکل بگیرد. بنابراین «یک بار Revoke کردم» نباید به اطمینان کاذب تبدیل شود.
تنظیمات امنیتی Trust Wallet در iPhone و Android
قفل گوشی، قفل برنامه و دقت در تأیید درخواست ها کنار هم کار می کنند. تنظیمات زیر دسترسی محلی را سخت تر می کنند، اما مجوز خطرناکی را که قبلاً داده اید لغو نمی کنند. نام گزینه ها ممکن است با نسخه برنامه و سیستم عامل کمی فرق داشته باشد.
قفل برنامه و تأیید تراکنش را بررسی کنید
در راهنمای رسمی رمز برنامه، مسیر Settings → Security → Passcode آمده است. راهنمای دیگر Trust Wallet از نام App Lock استفاده می کند. اگر نام منو در نسخه شما متفاوت است، بخش امنیت را پیدا کنید؛ این مسیرها از مستندات رسمی اند و جای گزینه در همه نسخه ها یکسان نیست.
برای برنامه، رمزی مستقل از رمز گوشی انتخاب کنید. تاریخ تولد، 123456 و الگوهای تکراری انتخاب مناسبی نیستند. مستقل بودن رمزها کمک می کند کسی که یکی را می داند، به سادگی از قفل دوم عبور نکند.
در iPhone سازگار، اگر Face ID در برنامه در دسترس است، می توانید آن را فعال کنید. در Android از گزینه احراز هویت زیستیِ پشتیبانی شده، مانند اثر انگشت، استفاده کنید؛ نوع آن به دستگاه و نسخه برنامه بستگی دارد. بیومتریک را همراه رمز برنامه و قفل امن گوشی به کار ببرید.
برای Auto-lock یا قفل خودکار، راهنمای رسمی گزینه قفل فوری و فاصله های یک دقیقه تا پنج ساعت را ذکر می کند. قفل فوری انتخاب محتاطانه تری است؛ اگر برای استفاده روزمره مناسب نیست، یک دقیقه فاصله کوتاه تری است. اگر گزینه های نسخه شما فرق دارند، کوتاه ترین زمان مناسب را انتخاب کنید.
اگر گزینه Transaction signing در نسخه شما نمایش داده می شود، آن را فعال کنید. راهنما این گزینه را برای درخواست رمز پیش از امضای تراکنش معرفی می کند. این تأیید اضافه، جای خواندن مقصد، مبلغ و متن درخواست را نمی گیرد؛ ممکن است خودتان درخواست نامناسب را تأیید کنید.
| تنظیم | حداقل پیشنهادی | انتخاب محتاطانه تر |
|---|---|---|
| رمز برنامه | فعال، غیرقابل حدس و مستقل از رمز گوشی | همان شرایط، با مراقبت از دیده شدن رمز هنگام ورود |
| بیومتریک | در صورت پشتیبانی، همراه رمز امن | فقط اثر انگشت یا چهره خودتان در دستگاه ثبت باشد |
| قفل خودکار | یک دقیقه، اگر این گزینه وجود دارد | قفل فوری یا کوتاه ترین زمان موجود |
| تأیید امضا | Transaction signing روشن، اگر موجود است | همراه بررسی دقیق جزئیات هر درخواست |
| نگهداری عبارت | آفلاین و محرمانه | آفلاین و جدا از گوشی، با محافظت در برابر گم شدن و دسترسی دیگران |
امنیت خود گوشی را هم فراموش نکنید
قفل سیستم عامل را جداگانه تنظیم کنید: در iPhone از بخش Face ID & Passcode یا Touch ID & Passcode و در Android از تنظیمات امنیت و Screen lock استفاده کنید. مسیر Android ممکن است با سازنده فرق کند. رمز قابل حدس یا قفل نبودن گوشی، حفاظت برنامه را ضعیف تر می کند. زمان قفل خودکار خود گوشی را هم کوتاه تنظیم کنید.
به روزرسانی های امنیتی iOS و Android را نصب کنید. در دستگاه Android دارای Google Play، وضعیت Google Play system updates را هم بررسی کنید. برنامه را از لینک فروشگاه در صفحه رسمی دانلود Trust Wallet بگیرید. نصب به روزرسانی ممکن است بیشتر از پنج دقیقه زمان ببرد؛ در بررسی کوتاه، وضعیت آن را مشخص کنید.
برای حریم خصوصی، در تنظیمات اعلان iPhone نمایش پیش نمایش را به هنگام بازبودن قفل محدود کنید یا خاموش کنید. در Android نمایش محتوای حساس روی صفحه قفل را خاموش کنید؛ نام گزینه با مدل فرق دارد. این تنظیم جلوی دیده شدن متن اعلان را می گیرد، نه انتقال دارایی را.
روت کردن Android و جیلبریک iPhone می تواند لایه های امنیتی دستگاه را تضعیف کند. برای کیف پول اصلی، دستگاه دست کاری نشده انتخاب محتاطانه تری است.
عکس خوانای عبارت بازیابی در گالری یا متن آن در یادداشت، ایمیل، چت و فضای ابری معمولی، سطح دسترسی بیشتری ایجاد می کند. این کار با پشتیبان رمزگذاری شده رسمی فرق دارد. به جای پخش کردن نسخه های حساس، یک روش پشتیبان گیری امن و قابل بازیابی داشته باشید.
پنج دقیقه برای امن تر کردن Trust Wallet
- رمز برنامه را فعال و از رمز گوشی جدا کنید.
- در صورت پشتیبانی، Face ID یا اثر انگشت را فعال کنید.
- زمان قفل خودکار برنامه را کوتاه تنظیم کنید.
- اگر تأیید امضا موجود است، آن را روشن کنید.
- عبارت بازیابی را در عکس، یادداشت گوشی یا فضای ابری معمولی نگه ندارید.
اگر عبارت قبلاً لو رفته، Face ID یا PIN تازه مشکل را رفع نمی کند؛ مسیر عبارت جدید و انتقال امن باقی مانده را دنبال کنید.
چند عادت برای کمترکردن خطر سرقت
- عبارت بازیابی را محرمانه و قابل بازیابی نگه دارید. از عکس و متن خوانای پراکنده در حساب های آنلاین پرهیز کنید.
- برای کیف پول اصلی، برنامه را از مسیر رسمی نصب و سیستم عامل را به روز کنید. افزونه یا ابزار ناشناس را برای «رفع خطا» نصب نکنید.
- قفل گوشی و قفل برنامه را مستقل تنظیم کنید. احراز هویت زیستی را لایه کمکی بدانید.
- برای آزمودن dAppها کیف پول کم موجودی و جدا داشته باشید. کیف پول نگهداری بلندمدت را به هر سرویس متصل نکنید.
- پیش از تأیید، شبکه، مقصد، قرارداد، مبلغ و سقف مجوز را بخوانید. طبق توضیح اسکنر امنیتی تراست ولت، هشدارها و شبیه سازی ها پوشش و محدودیت دارند؛ نبود هشدار تضمین نیست.
- مقصد را از گیرنده یا صفحه واریز معتبر بگیرید. انتقال آزمایشی کوچک مفید است، ولی برای انتقال بعدی هم آدرس را دوباره بررسی کنید.
- کیف پول سخت افزاری می تواند تماس کلید با دستگاه عمومی را کمتر کند. بااین حال افشای عبارت آن یا تأیید درخواست مخرب همچنان خطرناک است.
این رویکرد چندلایه با دسته بندی خطرهای کیف پول، رابط کاربری و قرارداد در گزارش امنیت اکوسیستم اتریوم هم راستاست. هیچ ابزار واحدی جای بررسی درخواست و محافظت از نسخه پشتیبان را نمی گیرد.
برای برگشت دارایی چه کاری از دست ما برمی آید؟
پشتیبانی کیف پول دکمه ای برای برگرداندن انتقال تأییدشده روی بلاکچین ندارد. مرورگر BscScan نیز ابزار مشاهده است و اختیار بازگرداندن وجه را ندارد. ردیابی مقصد ممکن است، اما یافتن آدرس با شناسایی صاحب واقعی آن یا بازگرداندن وجه یکسان نیست.
اگر دارایی به صرافی متمرکز یا سرویس قابل پیگیری برسد، گزارش سریع و مدارک دقیق ممکن است به بررسی، حفظ سوابق یا اقدام قانونی کمک کند. نتیجه به دارایی، مسیر انتقال، همکاری سرویس و فرایند مربوط بستگی دارد و تضمین شده نیست. برای خطاهای انتقال نیز توضیح انتقال اشتباه ارز دیجیتال و مسیر پیگیری می تواند مفید باشد.
به کسی که «بازیابی قطعی» را در برابر پیش پرداخت، عبارت بازیابی یا دسترسی از راه دور وعده می دهد اعتماد نکنید. هشدار کلاهبرداری بازپرداخت و بازیابی FTC نیز به هدف گرفتن دوباره قربانیان اشاره می کند؛ مرجع گزارش را از مسیر رسمی پیدا کنید.
پرسش های متداول درباره هک تراست ولت
آیا هک شدن موجودی یعنی خود برنامه تراست ولت هک شده است؟
خیر. افشای کلید، دستگاه آلوده، مجوز مخرب و انتقال اشتباه هم می توانند به خروج دارایی منجر شوند. نقص برنامه باید با شواهد نسخه و اطلاعیه فنی بررسی شود.
اگر عبارت بازیابی لو برود، تغییر رمز کافی است؟
خیر. باید کیف پولی با عبارت جدید در محیط مطمئن ساخت و برای انتقال امن باقی مانده اقدام کرد. رمز تازه، عبارت قبلی را باطل نمی کند.
آیا بدون عبارت بازیابی هم سرقت ممکن است؟
بله. مجوز خرج کردن، امضای فریبنده، دسترسی به گوشی باز یا انتقالی که با مقصد اشتباه تأیید می کنید، می تواند بدون گرفتن عبارت رخ دهد.
دانستن رمز گوشی برای سرقت کافی است؟
به دسترسی به گوشی، قفل برنامه و تنظیمات تأیید بستگی دارد. دانستن رمز، به تنهایی معادل داشتن کلید خصوصی یا امکان بازیابی از راه دور نیست.
چرا نباید PIN برنامه و گوشی یکسان باشد؟
چون افشای یک رمز می تواند عبور از هر دو قفل را آسان کند. مستقل بودن رمزها یک لایه دفاعی اضافه می کند.
Face ID یا اثر انگشت مانع همه سرقت ها می شود؟
خیر. این ها از دسترسی محلی محافظت می کنند؛ جلوی استفاده از عبارت لو رفته یا اثر یک مجوز مخرب روی زنجیره را نمی گیرند.
از کجا بفهمیم شخص دیگری به کیف پول دسترسی دارد؟
برداشت غیرمنتظره، مجوز ناشناس یا تغییر اختیار حساب نیاز به بررسی دارد. فقط با موجودی یا تاریخچه نمی توان همیشه نوع دسترسی و هویت فرد را فهمید.
Approve با ارسال توکن چه فرقی دارد؟
Approve معمولاً اجازه خرج کردن را ایجاد می کند. انتقال واقعی می تواند بعداً در محدوده همان اختیار انجام شود.
آیا Revoke کیف پول را کاملاً امن می کند؟
فقط دسترسی مربوط به مجوز لغوشده را محدود می کند. افشای کلید، امضاهای دیگر و مجوزهای شبکه های دیگر باید جدا بررسی شوند.
آیا بازیابی ارز سرقت شده تضمینی است؟
خیر. پیگیری فنی و گزارش رسمی ممکن است کمک کند، اما وعده بازگشت قطعی قابل اعتماد نیست.
آیا آدرس مقصد، هویت سارق را نشان می دهد؟
معمولاً خیر. آدرس می تواند واسطه یا متعلق به سرویس باشد. انتساب به شخص، شواهد بیشتری می خواهد.
آیا پشتیبانی تراست ولت می تواند تراکنش را لغو کند؟
پشتیبانی نمی تواند انتقال نهایی شده را صرفاً با درخواست شما برگرداند. برای راهنمایی فقط از مسیر رسمی اقدام کنید و کلمات بازیابی را نفرستید.
اقدام بعدی را با علت هماهنگ کنید
اگر کلید افشا شده، مسئله را با تغییر PIN یا Revoke حل شده ندانید. اگر مجوز مشکوک داده اید، توکن، قرارداد و شبکه همان مجوز را بررسی کنید. اگر مقصد اشتباه بوده، مدارک انتقال و مسیر پیگیری را نگه دارید. وقتی علت هنوز روشن نیست، از تراکنش قابل مشاهده شروع کنید و فرضیه را جای نتیجه قطعی ننشانید.