هک بایننس؛ چه اتفاقی افتاد و تراکنش ها چه نشان می دهند؟
خلاصه مقاله
بایننس خسارت اولیه حادثه را حدود ۶٫۳ میلیارد دلار اعلام کرد. سه آدرس این گزارش، کیف پول آسیب دیده، دریافت کننده و آغازکننده تراکنش اند. تصاویر واقعی از اتر اسکن، سایت نمایش سوابق عمومی اتریوم، کنار شناسه کامل انتقال آمده اند.
اکسنوین را بیشتر در گوگل ببینید
بایننس در اطلاعیه ۳۰ اکتبر ۲۰۲۶، خروج غیرمجاز رمزارز از کیف پول های خود را تأیید و خسارت اولیه را حدود ۶٫۳ میلیارد دلار برآورد کرد. این کیف پول ها برای برداشت های روزانه به سامانه های آنلاین وصل اند؛ به آن ها «کیف پول گرم» می گویند.
اما عدد خسارت فقط بخشی از ماجراست. دارایی از کدام آدرس خارج شد، به کجا رفت و چه چیزی را می توان در سوابق عمومی اتریوم دید؟ در ادامه، سه آدرس با نقش متفاوت، شناسه یک تراکنش و تصاویر واقعی صفحه های آن را می بینید.
هک بایننس از چه زمانی شروع شد؟
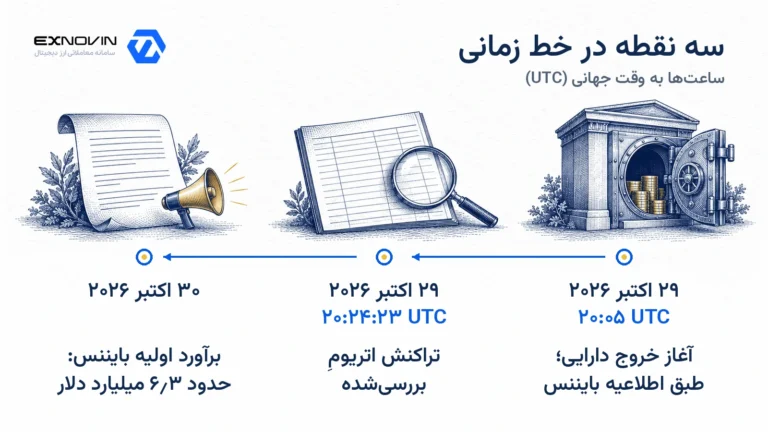
طبق اطلاعیه دوم بایننس، با تاریخ ۳۱ اکتبر در پایان متن، حادثه ۳۰ اکتبر ساعت ۰۴:۰۵ به وقت UTC+8 آغاز شد؛ یعنی ۲۹ اکتبر ساعت ۲۰:۰۵ جهانی یا ۲۳:۳۵ تهران.
حدود ۱۹ دقیقه بعد، تراکنشی روی شبکه اتریوم ثبت شد که در این گزارش سراغ آن می رویم: ساعت ۲۰:۲۴:۲۳ به وقت جهانی، یا ۲۳:۵۴:۲۳ تهران. شرکت ردیابی رمزارز کریستال نیز انتقال بزرگ از کیف پول «Binance 14» در ساعت ۲۰:۲۴ را در گزارش ۳۰ اکتبر خود شرح داده است.
شناسه تراکنش چیست و چه چیزی را نشان می دهد؟
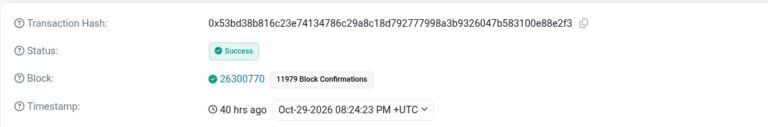
هر تراکنش ثبت شده در اتریوم یک شناسه دارد؛ رشته ای از حروف و اعداد که با آن می توان همان تراکنش را پیدا کرد. به این شناسه «هش تراکنش» هم می گویند. اتر اسکن (Etherscan) سایتی برای دیدن این سوابق عمومی است. شناسه تراکنش بررسی شده در این گزارش را می توانید کامل کپی کنید:
0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3در صفحه همین تراکنش در اتر اسکن، وضعیت «Success»، یعنی انجام موفق، و شماره بلوک ۲۶٬۳۰۰٬۷۷۰ دیده می شود. بلوک، مجموعه ای از تراکنش های ثبت شده در شبکه است. این صفحه، وقوع یک انتقال مشخص را نشان می دهد؛ برای محاسبه کل خسارت بایننس باید انتقال های شبکه های دیگر را هم حساب کرد.
سه آدرس اتریوم؛ کدام قربانی بود و کدام دارایی را دریافت کرد؟
آدرس کیف پول، نشانی عمومی آن برای دریافت و پیگیری رمزارز است. در این پرونده، باید آدرس بایننس را از آدرسی که دارایی را دریافت کرده و آدرسی که تراکنش را آغاز کرده جدا کنیم. آدرس های زیر همگی روی شبکه اتریوم اند:
| نقش در تراکنش | آدرس کامل و قابل کپی | شاهد |
|---|---|---|
| کیف پول آسیب دیده بایننس؛ با نام Binance 14 | 0x28C6c06298d514Db089934071355E5743bf21d60 |
خروج دارایی در جزئیات تراکنش و نام بردن از همین کیف پول در گزارش کریستال |
| دریافت کننده دارایی در این انتقال؛ با برچسب Binance Hot Wallet Exploiter 2 در اتر اسکن | 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c |
صفحه آدرس دریافت کننده، سوابق انتقال و گزارش کریستال |
| آغازکننده تراکنش؛ آدرس درج شده در ردیف From، با برچسب Binance Hot Wallet Exploiter | 0x7C8601d4645b93cea45F71e118A729332e6B5CA0 |
ردیف From در صفحه تراکنش؛ کریستال نیز آدرس کوتاه شده را در شرح حادثه آورده است |
نام های انگلیسی بالا، برچسب هایی هستند که اتر اسکن کنار آدرس ها گذاشته است. این برچسب ها به شناسایی نقش آدرس کمک می کنند، اما نام واقعی فرد پشت آن را معلوم نمی کنند. «Binance 14» در این جدول کیف پول قربانی است، نه آدرس مهاجم.
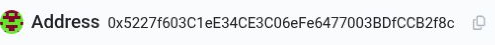
در این تراکنش چه مقدار اتر و تتر جابه جا شد؟
جزئیات تراکنش، انتقال حدود ۱۶۷٬۴۶۴ اتر، رمزارز اصلی شبکه اتریوم با نماد ETH، و حدود ۱٫۶۱۵ میلیارد تتر با نماد USDT را از Binance 14 به آدرس دریافت کننده بالا نشان می دهد. گزارش کریستال نیز همین دو مقدار تقریبی و جابه جایی دارایی های دیگر در آن انتقال را ذکر کرده است. این اعداد فقط بخشی از حادثه اند و نباید با خسارت کل بایننس جمع زده شوند.
در صفحه اتر اسکن، بخش «Internal Transactions» جابه جایی اتر را که هنگام اجرای تراکنش رخ داده نشان می دهد؛ بخش «Token Transfers» هم انتقال دارایی هایی مثل تتر را فهرست می کند. به همین دلیل ممکن است ردیف اصلی «Value» عدد صفر اتر داشته باشد، در حالی که داخل همان تراکنش مقدار زیادی اتر جابه جا شده است. مبلغ دلاری اتر اسکن نیز با قیمت هنگام مشاهده تغییر می کند؛ در این گزارش از آن برای تعیین ارزش زمان سرقت استفاده نکرده ایم.
اگر در جزئیات، نشانی زیر را کنار تتر دیدید، این آدرس برنامه تتر روی شبکه اتریوم است که انتقال های این دارایی را ثبت می کند؛ نه کیف پول مهاجم و نه کیف پول هک شده:
0xdac17f958d2ee523a2206206994597c13d831ec7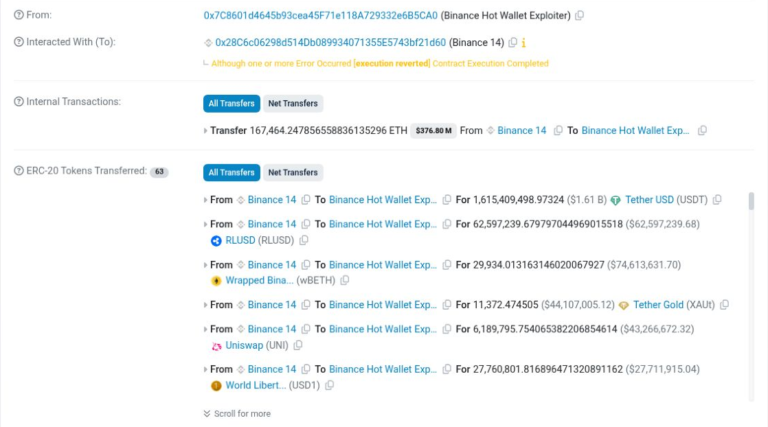
پیام زرد تصویر از خطا در بخشی از اجرای داخلی می گوید؛ وضعیت کلی همین تراکنش در تصویر قبلی «موفق» ثبت شده است.
چرا برای خسارت، رقم های ۶٫۳ و ۶٫۴۳ میلیارد دلار دیده می شود؟
این دو رقم از دو گزارش جدا آمده اند. بایننس در اطلاعیه اولیه ۳۰ اکتبر، اثر مالی حادثه را حدود ۶٫۳ میلیارد دلار اعلام کرد. شرکت ردیابی رمزارز الیپتیک در نسخه به روزشده گزارشش در ۳۱ اکتبر، ساعت ۰۵:۰۰ به وقت جهانی، ارزش دارایی های سرقت شده در ۱۱ شبکه را ۶٫۴۳ میلیارد دلار برآورد کرد. این شبکه ها شامل بیت کوین، اتریوم، ترون و سولانا هم بودند.
الیپتیک انتقال ها را با قیمت دارایی در زمان سرقت محاسبه کرده است. این دو گزارش در زمان های متفاوت و با روش های متفاوت شمارش دارایی تهیه شده اند. رقم الیپتیک، برآورد همین شرکت است.
مسدود شدن دارایی، بازگشت آن و جبران خسارت چه تفاوتی دارند؟
بایننس در اطلاعیه اولیه از مسدود شدن حدود ۳ میلیارد دلار خبر داد. الیپتیک در گزارش ساعت ۰۵:۰۰ روز ۳۱ اکتبر، حدود ۲٫۸۵ میلیارد دلار دارایی مسدود یا توقیف شده را ثبت کرده بود. این دو عدد هم به دو گزارش جدا تعلق دارند.
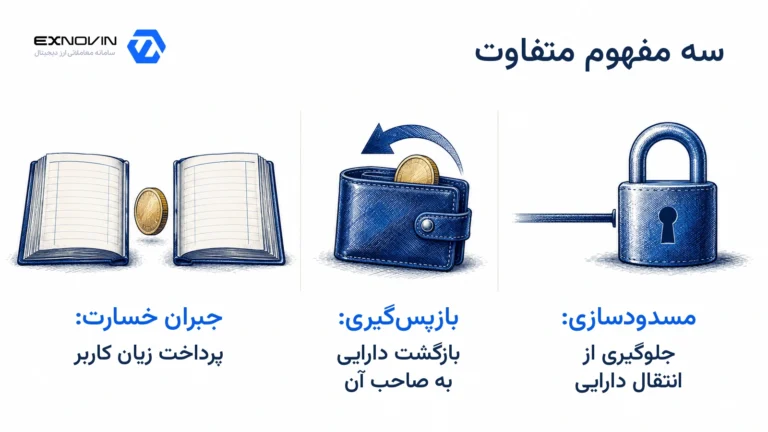
مسدود شدن یعنی امکان جابه جایی دارایی متوقف شده است. بازگشت دارایی یعنی پول دوباره در اختیار صاحب آن قرار گرفته است. جبران خسارت هم یعنی زیان کاربر پرداخت شده؛ این پرداخت می تواند از دارایی برگشتی یا از منابع خود شرکت باشد. پس اعلام مسدود شدن بخشی از وجوه، به تنهایی ثابت نمی کند که همان مبلغ به کاربران پرداخت شده است.
بایننس در اطلاعیه دوم گفت برای جبران خسارت بیش از ۶٫۳۴ میلیارد دلار کنار گذاشته و بیش از ۵ میلیارد دلار از دارایی های لازم را دارد؛ بقیه هنوز در حال تهیه بود. این منابع برای اجرای وعده جبران اعلام شده اند؛ پرداخت کامل به کاربران تأیید نشده است.
در گزارش ۳۱ اکتبر رویترز از تازه ترین اطلاعیه بایننس، این شرکت اعلام کرد دارایی جایگزین برای ۹۰ درصد مبلغ سرقت شده فراهم شده است. ۱۰ درصد باقی مانده شامل ارزهایی بود که خرید حجم زیاد آن ها زمان بیشتری می برد. منظور از این پیشرفت، تأمین دارایی جایگزین است؛ بازگشت ۹۰ درصد پول سرقت شده یا پرداخت کامل به کاربران از آن نتیجه نمی شود.
علت نفوذ و وضعیت برداشت ها تا کجا روشن شده است؟
در توضیح اولیه بایننس، احتمال نفوذ از طریق لپ تاپ یکی از کارکنان فنی مطرح شد. اطلاعیه بعدی از راه های نفوذ دیگری هم خبر داد؛ علت کامل هنوز روشن نشده بود. بایننس همچنین گفت در آن مرحله مدرکی از افشای کلید خصوصی پیدا نکرده بود. کلید خصوصی، اطلاعات محرمانه ای است که برای تأیید جابه جایی دارایی به کار می رود.
برای فرستادن رمزارز، درخواست انتقال با اطلاعات محرمانه کیف پول تأیید می شود. به این تأیید، «امضای دیجیتال» می گویند. تی آر ام احتمال می دهد مهاجم به سامانه بایننس برای تولید این تأییدها دسترسی پیدا کرده باشد. در این حالت، مهاجم می تواند از سامانه صرافی برای تأیید انتقال های دلخواهش استفاده کند، حتی اگر خود کلید خصوصی را بیرون نبرده باشد. این توضیح هنوز یک ارزیابی پژوهشی است.
شرکت تحقیقاتی تی آر ام لبز (TRM Labs) در گزارش ۲۹ اکتبر، حمله را با اطمینان بالا به گروه TraderTraitor مرتبط با کره شمالی نسبت داده است. الیپتیک نیز در نسخه ۳۱ اکتبر گزارشش این نسبت را محتمل دانسته، اما گفته هنوز تأیید دولتی درباره عامل این حادثه منتشر نشده است. این نسبت دادن، ارزیابی این دو شرکت است؛ بایننس در اطلاعیه های خوانده شده، عامل نهایی حمله را معرفی نکرده است.
طبق گزارش ۳۱ اکتبر رویترز، بایننس همچنان یکشنبه ۱ نوامبر را برای ازسرگیری برداشت ها هدف گرفته بود. این زمان بندی، برنامه اعلام شده شرکت است؛ در گزارش، آغاز دوباره برداشت ها تأیید نشده است.
آنچه از اسناد این پرونده می دانیم
خروج غیرمجاز دارایی از کیف پول های گرم بایننس تأیید شده است. در تراکنش اتریومی این گزارش نیز کیف پول آسیب دیده، دریافت کننده و آغازکننده سه نقش جدا دارند. در مقابل، علت کامل نفوذ، بازگشت همه دارایی ها و پایان جبران خسارت هنوز در منابع خوانده شده تأیید نشده اند.
برای دیدن همان انتقال، صفحه تراکنش در اتر اسکن را باز کنید و شناسه، زمان و ردیف های انتقال را با جدول این گزارش کنار هم بگذارید. مشاهده این صفحه به اتصال کیف پول یا امضای تراکنش نیاز ندارد.
این پرونده یک پرسش دیگر هم دارد: وقتی دارایی را در صرافی نگه می داریم، چه کسی اطلاعات لازم برای جابه جایی آن را در اختیار دارد؟ بخش تفاوت نگهداری شخصی و حساب صرافی در بلاگ اکسنوین، همین تفاوت را توضیح می دهد.